La sicurezza della rete vale quanto il suo anello più fragile: cybersecurity e supply chain nelle imprese campane
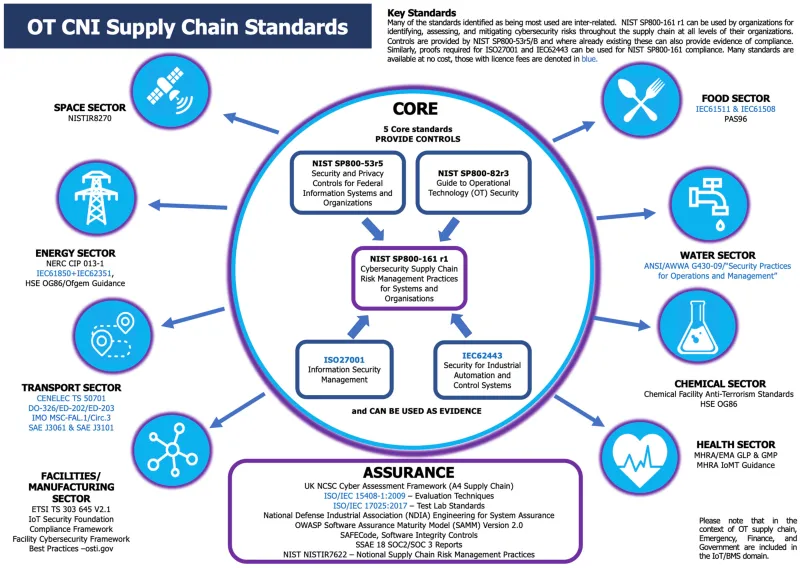
Photo: supply chain cybersecurity network protection business partnership, via pub.mdpi-res.com
Nel panorama economico della Campania, le relazioni tra imprese non sono mai state così interconnesse. Subfornitori, distributori, consulenti esterni, provider di servizi logistici: ogni azienda si muove all'interno di una rete di relazioni che, se da un lato moltiplica le opportunità, dall'altro amplia la superficie di attacco per i criminali informatici. La realtà, spesso scomoda, è che non basta proteggere i propri sistemi interni se uno dei partner con cui si condividono dati, accessi o infrastrutture digitali opera senza adeguate misure di sicurezza.
Questo fenomeno, noto nel settore come supply chain attack, è diventato uno dei vettori di intrusione più sfruttati a livello globale. E le PMI campane, spesso protagoniste di filiere industriali complesse — dall'agroalimentare al manifatturiero, dalla cantieristica alla moda — non sono affatto immuni.
Perché il fornitore più debole diventa il bersaglio preferito
I criminali informatici seguono sempre la via di minor resistenza. Quando una grande impresa o un'organizzazione pubblica investe in sicurezza perimetrale avanzata, gli attaccanti cambiano approccio: invece di attaccare direttamente, puntano ai soggetti periferici della catena — un piccolo fornitore di componenti, uno studio di consulenza, un'agenzia di trasporti — che dispongono di accessi privilegiati ai sistemi del target principale ma proteggono tali accessi con misure insufficienti.
In Campania, dove molte filiere produttive sono composte da una costellazione di micro e piccole imprese che collaborano con realtà di medie dimensioni o con committenti nazionali, questo scenario è particolarmente rilevante. Una PMI di Nola che fornisce componenti a un'azienda di Napoli, condividendo un portale ordini con autenticazione debole, può involontariamente aprire una porta d'ingresso verso l'intera infrastruttura del committente.
Il paradosso della sicurezza distribuita
Esiste un paradosso strutturale che merita attenzione: le aziende più grandi, quelle con risorse per investire in cybersecurity, dipendono per la loro protezione anche da soggetti che non controllano direttamente e che spesso non hanno né il budget né le competenze per affrontare il problema in modo autonomo.
Questo crea una responsabilità condivisa che raramente viene riconosciuta nei contratti di fornitura e ancor più raramente viene gestita in modo proattivo. Il risultato è un ecosistema in cui la sicurezza complessiva è sistematicamente sottovalutata, perché nessuno si sente pienamente responsabile della vulnerabilità altrui.
Per le imprese campane che vogliono costruire reti di fornitura resilienti, il punto di partenza non può essere solo tecnologico: è prima di tutto organizzativo e culturale.
Mappare la catena prima di proteggerla
Il primo passo verso una supply chain sicura è la mappatura. Molte PMI non hanno una visione chiara di quanti soggetti esterni accedono ai propri sistemi, con quali credenziali, attraverso quali canali e con quale frequenza. Prima di implementare qualsiasi misura tecnica, è necessario rispondere a domande fondamentali:
- Quali fornitori hanno accesso diretto o indiretto ai nostri sistemi informativi?
- Quali dati sensibili vengono condivisi e attraverso quali strumenti?
- Esistono contratti che definiscono requisiti minimi di sicurezza per i partner?
- Sono stati mai condotti assessment di sicurezza sui fornitori critici?
La risposta a queste domande consente di costruire una mappa del rischio relazionale, strumento essenziale per decidere dove concentrare gli sforzi e le risorse.
Framework adattabili alle realtà regionali
Non è necessario adottare framework di cybersecurity pensati per grandi corporation multinazionali. Esistono approcci modulari e scalabili che si adattano bene alle dimensioni tipiche delle imprese campane.
Il NIST Cybersecurity Framework, ad esempio, nella sua versione 2.0 dedica un'intera funzione alla gestione del rischio di terze parti (Govern), con indicazioni operative applicabili anche a realtà con risorse limitate. Allo stesso modo, la norma ISO 27001 prevede controlli specifici per la sicurezza nella catena di fornitura (Annex A, controllo 5.19 e seguenti), che possono essere implementati in modo progressivo.
Per le PMI che non possono permettersi una certificazione completa, è comunque possibile adottare le pratiche essenziali previste da questi standard: classificazione dei fornitori per livello di rischio, clausole contrattuali minime di sicurezza, audit periodici semplificati e piani di risposta agli incidenti condivisi.
Strumenti concreti per la protezione condivisa
Sul piano operativo, alcune misure hanno un rapporto costo-efficacia particolarmente favorevole per le PMI:
Autenticazione a più fattori (MFA): Imporre l'uso dell'MFA per tutti gli accessi esterni ai propri sistemi è una delle difese più efficaci contro il furto di credenziali. Molti attacchi supply chain iniziano proprio con credenziali di un fornitore compromesse.
Segmentazione degli accessi: I fornitori non dovrebbero avere accesso all'intera infrastruttura, ma solo alle risorse strettamente necessarie per svolgere le loro funzioni. Il principio del minimo privilegio riduce drasticamente il potenziale danno in caso di compromissione.
Portali fornitori dedicati: Invece di condividere accessi diretti ai sistemi interni, molte aziende stanno adottando portali dedicati per la gestione degli ordini, la condivisione di documenti e la comunicazione operativa. Questi ambienti possono essere monitorati e protetti in modo più granulare.
Clausole contrattuali di sicurezza: Inserire nei contratti di fornitura requisiti minimi di sicurezza informatica — come l'obbligo di notifica in caso di incidente, l'uso di software aggiornati e la designazione di un referente per la sicurezza — è una pratica ancora poco diffusa in Campania ma di grande efficacia preventiva.
Formazione condivisa: Alcune imprese capofila di filiera stanno sperimentando programmi di sensibilizzazione alla cybersecurity rivolti anche ai propri fornitori, spesso piccole realtà prive di risorse formative interne. Questo approccio trasforma la sicurezza in un valore di rete, non solo in un costo individuale.
Il ruolo delle associazioni e delle reti territoriali
In un territorio come la Campania, dove il tessuto produttivo è caratterizzato da una forte presenza di PMI e microimprese, il tema della cybersecurity di filiera non può essere risolto esclusivamente a livello di singola azienda. Le associazioni di categoria, i consorzi industriali e le reti di imprese possono svolgere un ruolo cruciale nel diffondere consapevolezza, aggregare domanda di servizi di sicurezza e creare standard condivisi.
Alcune realtà regionali stanno già muovendo in questa direzione, promuovendo tavoli di lavoro tra imprese della stessa filiera per definire requisiti minimi di sicurezza comuni. Questo tipo di collaborazione, tipica di una logica di rete, è esattamente il modello che AGD Campania promuove: non la competizione isolata, ma la crescita condivisa attraverso la costruzione di ecosistemi professionali solidi e affidabili.
Investire nella sicurezza è investire nella reputazione
Oltre agli aspetti tecnici e organizzativi, c'è una dimensione reputazionale che le imprese campane non possono ignorare. Essere vittima di un attacco informatico che si è propagato attraverso la propria catena di fornitura — o, peggio ancora, essere identificati come il vettore attraverso cui un attacco ha colpito un partner — ha conseguenze che vanno ben oltre il danno immediato: perdita di contratti, revisione dei rapporti commerciali, danni all'immagine sul mercato.
Investire nella sicurezza della supply chain, quindi, non è solo una questione di compliance o di gestione del rischio tecnico. È una scelta strategica che rafforza la credibilità dell'impresa come partner affidabile, un elemento sempre più valutato nelle decisioni di acquisto e nelle gare d'appalto.
Le PMI campane che sapranno affrontare questo tema con serietà e metodo non solo si proteggeranno meglio, ma si posizioneranno come soggetti più competitivi e attrattivi all'interno delle reti produttive regionali e nazionali.